Terminal-infödd AI-agent för kodgranskning, säkerhet och felsökning
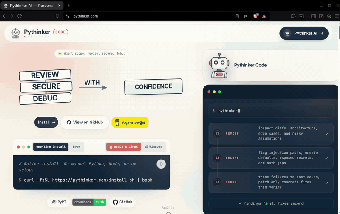
pythinker-cli från PyModel är en terminal-infödd AI-ingenjörsagent för utvecklare som föredrar skalarbetsflöden. Den inspekterar förråd för att diagnostisera buggar, flagga säkerhetsproblem och föreslå korrigerande patchar medan den stannar inne i terminalen. Appen betonar en granskning-först loop som analyserar projektartefakter innan ändringar görs, och den kopplar till externa verktyg och redigerare för att utöka kapabiliteten. Målanvändare inkluderar mjukvaruingenjörer, AI-utvecklare och säkerhetsrevisorer som söker en agent som passar ett kommandoradscentrerat arbetsflöde och verktygskedja.
Vilka uppgifter kan du faktiskt använda den för?
Verktyget fungerar som en kombinerad kodgranskare, säkerhetsskanner och rotorsaksavlusare, som kör en autonom slinga som inspekterar projektartefakter. Den utför statisk och dynamisk analys genom att parsa repository ASTs och granska testspår för att upptäcka defekter innan den erbjuder lösningar. Praktiska resultat är diagnostiska rapporter och kandidatpatchar avsedda att minska manuell triage vid underhåll eller förstärkning av kodbaser.
Hur tillförlitliga är dess diagnostiska och patchrekommendationer?
Analys som använder repository ASTs och testspår ger mer kontextmedvetna förslag än blind generering, och utvecklaren positionerar denna metodik som en förbättring av patchkvalitet och säkerhet. Resultaten kräver fortfarande mänsklig validering för höginsatsändringar; behandla föreslagna redigeringar som informerade förslag snarare än kod redo för att commit:a, särskilt för komplexa eller säkerhetskritiska moduler.
Vilka ingångar och integrationer kräver den?
Agenten ansluter genom Model Context Protocol för att ladda externa verktyg och stöder Agent Control Protocol för redigerarintegration med Zed, VS Code och JetBrains. Den körs på skrivbordsterminaler över stödda plattformar och accepterar konversationsbaserad MCP-konfiguration via ett dedikerat /mcp-config-kommando. Plugin-ekosystemet och designen "bring-your-own-LLM" innebär att många integrationer beror på MCP-kompatibla plugins och explicit konfiguration.
Är det praktiskt i ett terminalcentrerat ingenjörsarbetsflöde?
Utformad för användning först i shell, inkluderar appen ett autonomt exekveringsläge som itererar planera-exekvera-observera loopar utan steg-för-steg-godkännande. Den autonomin kan snabba upp rutinfixar men ökar operationell risk om den tillåts okontrollerad i känsliga repository. Arkitekturen dirigerar uppmaningar till en användarvald leverantör, som stöder integritetsinställningar; integrera agenten i befintliga granskningar och CI-portar för att behålla kontrollen över ändringar.
Ett praktiskt val för kommandoradsingenjörer som kombinerar automatisering med granskning
Verktyget är ett praktiskt alternativ för terminalfokuserade ingenjörer som behöver automatiserad diagnostik av arkiv och kandidatlösningar, förutsatt att utdata behandlas som granskningsinmatningar snarare än slutgiltiga åtaganden. Begränsa autonom körning på känslig kod, kör agentens resultat genom befintliga CI- och kodgranskningsarbetsflöden, och använd redigerarintegrering för att förhandsgranska och justera föreslagna ändringar innan de slås samman.